Два уровня доступа
Пространство — граница команды: собственные пользователи, очереди, задачи, время и дашборды. Аккаунт принадлежит одному пространству. Данные других пространств ему недоступны. Даже одинаковый email в разных пространствах означает отдельные аккаунты и отдельный вход.
В пространстве есть администратор и обычный пользователь. Первый создатель пространства становится администратором. Добавляемый участник по умолчанию — пользователь; это ещё не даёт доступа ко всем очередям.
Три роли на каждую очередь
- Только чтение (read-only): просмотр задач, комментариев, времени и доступной статистики. Без создания задач, комментариев и записей времени.
- Чтение и запись (read-write): создание, изменение и перемещение задач, комментарии, время и связи при необходимых правах на связанные очереди.
- Администратор очереди (admin): дополнительно настройки очереди, статусы и управление доступом.
Если роль не выдана, очередь и её задачи не отображаются. Администратор пространства наследует admin на все его очереди. Снять этот доступ только с одной очереди нельзя — сначала нужно изменить роль пространства.
Пример выдачи прав
- Администратор добавляет участника в пространство.
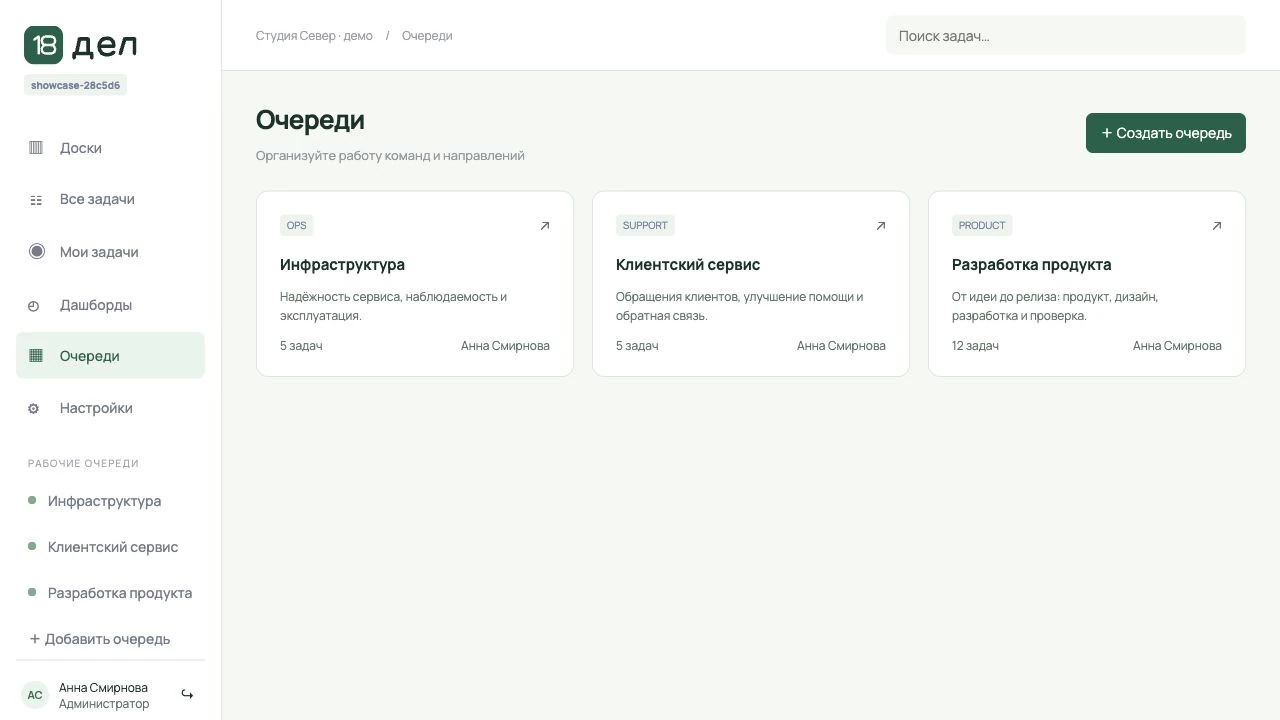
- Открывает «Очереди» → «Настройки и доступ» нужной очереди.
- Выбирает участнику чтение, запись или администрирование и ждёт подтверждения «Права обновлены».
- Для отзыва доступа выбирает «Нет доступа».
Например, внешнему наблюдателю можно дать только чтение очереди проекта, исполнителю — запись, а руководителю направления — администрирование конкретной очереди. Назначать администратора пространства для этого не требуется.
Те же ограничения для интеграций
API и MCP используют текущие права владельца токена. Отзыв доступа ограничивает новые запросы и потоки комментариев после перепроверки. Уже прочитанные данные нельзя удалить из памяти внешнего клиента. SSO и внешние провайдеры входа пока не реализованы.